InsightVM Rapid7
Về Rapid7
Rapid7, Inc. (NASDAQ: RPD) là công ty an ninh mạng của Mỹ, thành lập năm 2000 bởi một nhóm nhỏ các nhà khoa học máy tính, trụ sở tại Boston, Massachusetts. Công ty lên sàn năm 2015 và hiện có khoảng 2.600–3.100 nhân sự, doanh thu năm 2024 đạt khoảng 859,8 triệu USD, phục vụ hơn 11.000 khách hàng toàn cầu.
Sản phẩm đầu tiên của Rapid7 là một giải pháp quản lý lỗ hổng (chính là tiền thân của Nexpose/InsightVM). Qua nhiều năm, công ty mở rộng danh mục sang: Metasploit (công cụ kiểm thử xâm nhập/pentest nổi tiếng, cũng do Rapid7 sở hữu), InsightIDR (SIEM/XDR), InsightCloudSec (bảo mật cloud-native/CNAPP), InsightAppSec (bảo mật ứng dụng web), InsightConnect (SOAR), cùng các dịch vụ MDR (Managed Detection & Response). Toàn bộ các sản phẩm Insight này được hợp nhất trong Rapid7 Insight Platform. Gần đây (tháng 3/2026), Rapid7 mua lại Kenzo Security — một nền tảng AI giúp mở rộng khả năng điều tra bảo mật tự động.
Điểm đáng chú ý: Rapid7 đồng thời sở hữu cả InsightVM (scanner phát hiện lỗ hổng) và Metasploit (framework khai thác lỗ hổng thực tế) — đây là lý do vì sao InsightVM có thể tận dụng dữ liệu từ Metasploit để verify khả năng khai thác thực tế của một lỗ hổng, như đã đề cập ở phần sau.
Giới thiệu InsightVM
InsightVM là nền tảng quản lý lỗ hổng (vulnerability management) của Rapid7, kế thừa công nghệ Nexpose, hiện là một phần trong bộ Rapid7 Insight Platform. Nền tảng kết hợp thư viện nghiên cứu lỗ hổng của Rapid7, tri thức về exploit từ Metasploit, dữ liệu hành vi tấn công toàn cầu và dữ liệu quét internet quy mô lớn để giúp tổ chức xác định, ưu tiên và khắc phục rủi ro trong môi trường on-premises, cloud, virtual và containerized.
Cơ chế hoạt động dựa trên hai phương thức thu thập dữ liệu song song — Insight Agent (agent-based, real-time) và Scan Engine (agentless, quét theo lịch) — cùng gửi dữ liệu về Security Console trung tâm.
Topo kết nối giữa InsightVM và thiết bị cần quét
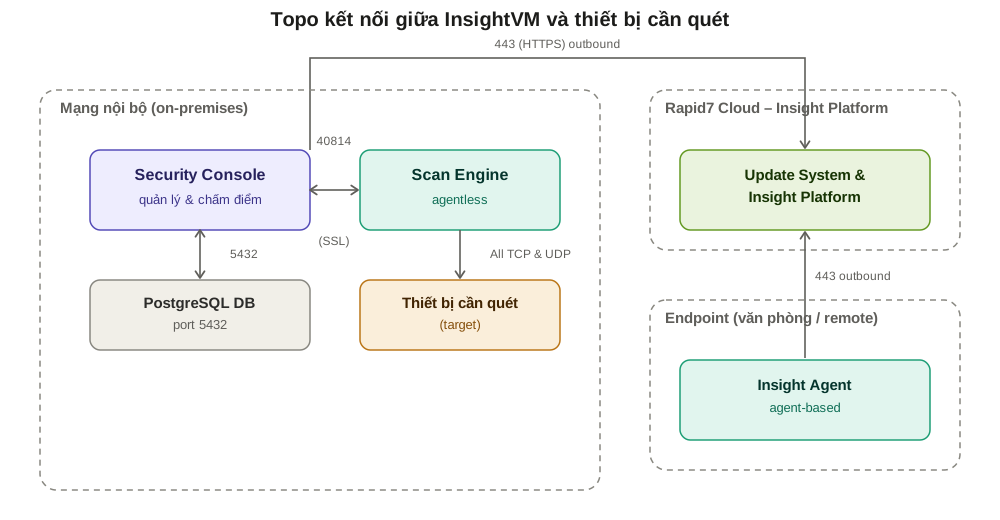
InsightVM triển khai theo mô hình hybrid: Security Console và Scan Engine đặt ngay trong mạng nội bộ (on-premises) của tổ chức, còn lớp phân tích/Insight Platform chạy trên cloud của Rapid7. Cụ thể chiều kết nối:
- Security Console ↔ Scan Engine: kết nối qua một cổng TCP riêng (mặc định 40814), được mã hóa bằng SSL. Chiều kết nối có thể cấu hình cả hai hướng: Scan Engine "connect to" console (Scan Engine chủ động gọi về console) hoặc console "accept from" Scan Engine (console chờ sẵn, Scan Engine kết nối vào) — phù hợp khi Scan Engine đặt ở mạng con khác hoặc sau NAT/firewall.
- Scan Engine → Thiết bị cần quét (target): cần được phép truy cập toàn bộ cổng TCP & UDP tới subnet chứa tài sản cần quét — vì Scan Engine không biết trước cổng nào đang mở trên từng thiết bị, nên cần dò quét rộng. Đây là lý do vì sao Scan Engine thường đặt càng gần subnet mục tiêu càng tốt (tránh phải mở firewall diện rộng qua nhiều vùng mạng).
- Security Console → Rapid7 Update System / Insight Platform: kết nối outbound qua cổng 443 (HTTPS) để cập nhật vulnerability content mới và đồng bộ dữ liệu lên Insight Platform (cloud) — console không cần mở cổng inbound từ internet.
- Insight Agent → Insight Platform: mỗi Agent được cài trực tiếp trên thiết bị cần giám sát (endpoint), tự kết nối outbound thẳng lên cloud của Rapid7 — không cần đi qua Scan Engine, nên vẫn hoạt động được với máy remote/không thường xuyên nằm trong mạng nội bộ.
- Security Console ↔ PostgreSQL database: cổng mặc định 5432, thường chạy nội bộ trên cùng máy/hạ tầng với console.
Tóm lại, có hai đường dữ liệu độc lập tới thiết bị: Scan Engine chủ động "gõ cửa" từng thiết bị theo lịch quét (cần mở cổng rộng tới target), trong khi Insight Agent nằm sẵn trên thiết bị và tự gọi về cloud (chỉ cần outbound 443, không cần mở inbound vào thiết bị) — hai mô hình này bổ sung cho nhau tuỳ theo thiết bị có cho phép cài agent hay không (ví dụ thiết bị nhúng/embedded thường phải dùng Scan Engine vì không thể cài agent). Điểm khác biệt lớn nhất của InsightVM so với các scanner truyền thống là Real Risk Score: thay vì chỉ xếp hạng theo CVSS thuần, điểm số này kết hợp thêm dữ liệu exploit thực tế từ Metasploit, AttackerKB và CISA KEV để giúp team bảo mật tập trung vào những lỗ hổng đang thực sự bị khai thác, thay vì bị quá tải bởi hàng nghìn cảnh báo "critical" mang tính lý thuyết.
Chạy InsightVM trên laptop — so sánh 2 mô hình
Nếu bộ công cụ InsightVM chạy trên laptop (ví dụ: consultant/pentester mang đến hiện trường), mô hình logic không đổi — vẫn đủ 3 vai trò Console, Scan Engine, DB — chỉ khác cách các thành phần được "co lại" và cách chúng vượt qua NAT/firewall.
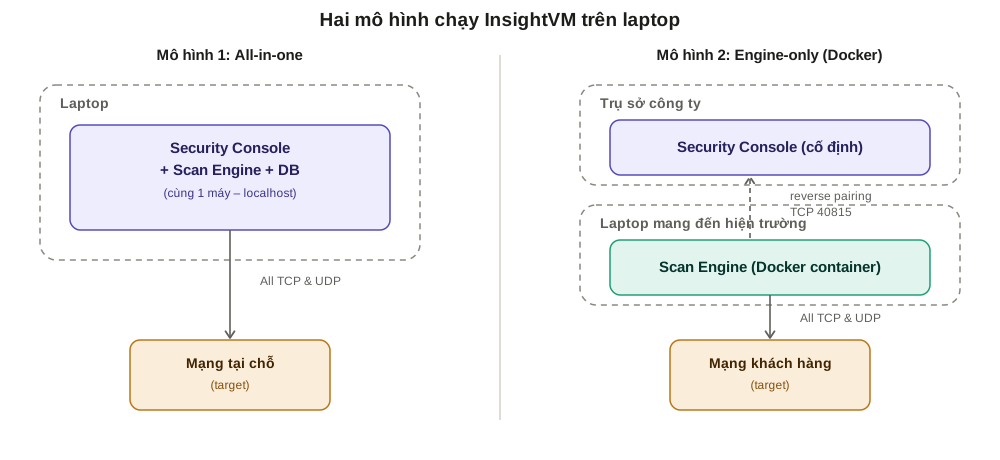
Giống nhau
- Vẫn đủ 3 vai trò: Security Console, Scan Engine, PostgreSQL DB.
- Vẫn dùng đúng các cổng: 40814/40815 (Console↔Engine), 5432 (DB), 443 outbound (Console→Cloud để update & đồng bộ).
- Scan Engine vẫn cần quét mở toàn bộ TCP & UDP tới target.
Khác nhau
| Khía cạnh | Server/mô hình chuẩn | Laptop |
|---|---|---|
| Vị trí Console + Engine + DB | Thường tách trên nhiều máy trong mạng | Gộp cả 3 vào một máy — giao tiếp Console↔Engine trở thành traffic loopback nội bộ |
| Quy mô | 5.000 tài sản cần 4 core/16GB RAM/1TB theo khuyến nghị Rapid7 | Chỉ đủ sức quét vài chục đến vài trăm tài sản |
| Tính di động & đổi mạng | Scan Engine đặt cố định, IP/subnet ổn định | Laptop đổi mạng liên tục (wifi văn phòng, VPN, mạng khách hàng...) |
| NAT/Firewall | Engine có IP cố định, dễ mở port inbound 40814 | Laptop hầu như luôn sau NAT lạ → cần dùng chiều pairing ngược "Engine-to-Console" (reverse, cổng 40815): laptop tự gọi ra hỏi Console có việc cần quét không |
| Chạy container | Security Console không hỗ trợ chạy trong container | Scan Engine có sẵn Docker image chính thức — cách phổ biến là chỉ chạy Scan Engine dạng container trên laptop, Console vẫn đặt cố định ở công ty/cloud |
| Độ bền/tính liên tục | Server luôn bật, có HA | Laptop phải giữ mở suốt phiên quét — tắt máy/mất mạng giữa chừng là job quét bị ngắt |
Hai kiểu triển khai thường gặp
- All-in-one (offline/lab nhỏ): Console + Scan Engine + DB cùng chạy trên 1 laptop — dùng cho lab cá nhân, demo, hoặc quét mạng nhỏ tại chỗ, không cần dữ liệu về công ty.
- Engine-only qua Docker (thực tế hơn với dân pentest): Laptop chỉ chạy container Scan Engine, pairing reverse về Console cố định ở công ty — mang đến hiện trường khách hàng, quét xong dữ liệu tự động đẩy về Console trung tâm.
Phần dưới đây đi sâu vào cơ chế đầu tiên và cốt lõi nhất trong toàn bộ quy trình: cách InsightVM phát hiện ra một lỗ hổng bảo mật.
Luồng hoạt động chung
Toàn bộ cơ chế hoạt động của InsightVM gồm 4 giai đoạn lớn:
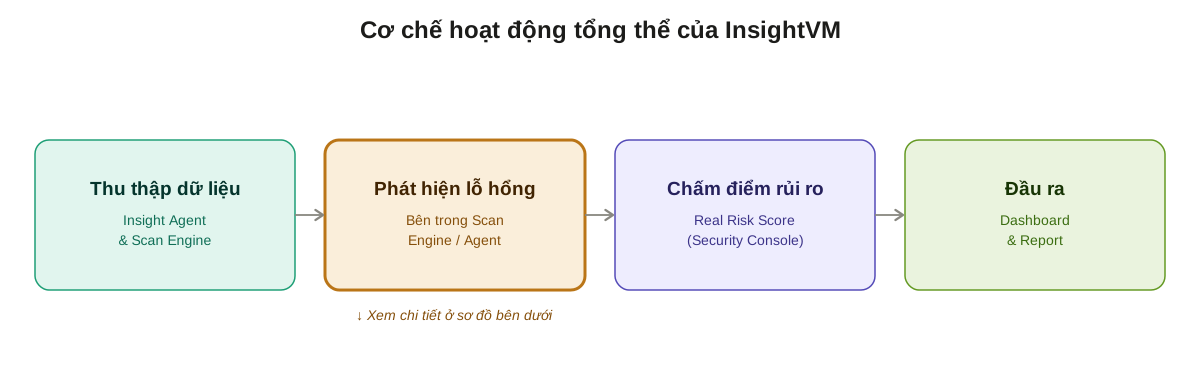
Phần "Giới thiệu" ở trên mô tả giai đoạn [1] và [3] — hai đường thu thập dữ liệu (Agent/Scan Engine) và nơi tính Real Risk Score (Security Console). Phần "Cơ chế phát hiện lỗ hổng" dưới đây chính là giai đoạn [2] — những gì xảy ra bên trong Scan Engine/Agent, ngay tại thời điểm quét, trước khi bất kỳ dữ liệu nào được gửi về Security Console để tính điểm.
Nói cách khác: Agent/Scan Engine không chỉ đơn thuần "gửi dữ liệu thô" về Security Console — chúng tự thực hiện luôn việc phát hiện lỗ hổng (4 bước dưới đây) ngay tại chỗ, rồi mới gửi kết quả đã phát hiện được (không phải dữ liệu thô) về Security Console. Đây là lý do vì sao bước "Ghi nhận kết quả" ở cuối phần này chính là điểm nối tiếp sang giai đoạn [3] đã nói ở phần giới thiệu.
Cơ chế phát hiện lỗ hổng bảo mật
Tổng quan
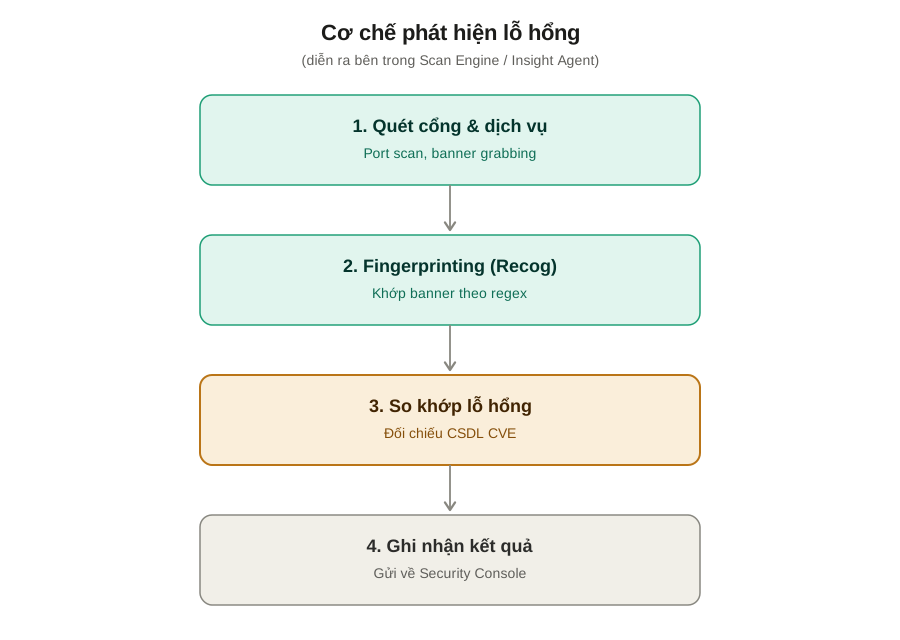
Việc phát hiện lỗ hổng diễn ra ngay trong quá trình Scan Engine hoặc Insight Agent quét tài sản, trước khi dữ liệu được đẩy về Security Console để tổng hợp, chấm điểm rủi ro và báo cáo. Quy trình gồm 4 bước tuần tự:
Chi tiết từng bước
1. Quét cổng & dịch vụ (Port scan, banner grabbing)
Scan Engine gửi probe (TCP/UDP) đến các cổng trên tài sản để tìm dịch vụ đang chạy, đồng thời thực hiện banner grabbing — bắt chuỗi phản hồi (banner) mà dịch vụ trả về khi kết nối. Ví dụ: HTTP header Server: Apache/2.4.49.
2. Fingerprinting bằng Recog
Sau khi biết cổng nào đang mở và "nghe" được phản hồi từ dịch vụ (banner), bước tiếp theo là xác định chính xác đó là phần mềm gì, phiên bản nào. Đây là việc của Recog — công cụ "nhận diện" mã nguồn mở do Rapid7 xây dựng, ban đầu tạo ra riêng cho Nexpose/InsightVM, sau đó được dùng luôn trong cả Metasploit.
Có thể hình dung Recog như một cuốn sổ tay nhận diện dấu hiệu khổng lồ, được chia theo từng loại phản hồi (ví dụ: một cuốn riêng cho phản hồi của web server, một cuốn riêng cho phản hồi của SSH...). Mỗi trang trong "sổ tay" đó ghi: "nếu banner trông giống kiểu chữ này → thì đây chính là phần mềm X, phiên bản Y".
Ví dụ dễ hiểu: khi Scan Engine kết nối tới một web server, server trả lời lại một dòng chữ dạng Server: Apache/2.4.49. Recog lập tức so dòng chữ này với "sổ tay" của mình, thấy khớp mẫu đã biết, và kết luận ngay: "đây là Apache, bản 2.4.49" — mà không cần đăng nhập hay biết gì thêm về máy đó.
Nhờ vậy, chỉ bằng cách "nghe" các phản hồi có sẵn trên mạng, InsightVM có thể suy ra được danh sách phần mềm + phiên bản đang chạy trên từng tài sản một cách khá chính xác. Nếu phiên bản suy ra được là một bản Apache cũ hoặc một cấu hình SMB lỗi thời — đó chính là dấu hiệu cho thấy tài sản này có khả năng đang tồn tại lỗ hổng.
3. So khớp với cơ sở dữ liệu lỗ hổng (Vulnerability check)
Sau khi biết chính xác product + version, engine đối chiếu với cơ sở dữ liệu vulnerability check của Rapid7. Mỗi check ánh xạ một dải phiên bản cụ thể tới một CVE/lỗ hổng đã biết. Khớp = phát hiện lỗ hổng.
4. Credentialed vs Uncredentialed scan
Đây là yếu tố quyết định độ chính xác của bước 1–3:
| Loại scan | Cách hoạt động | Độ chính xác |
|---|---|---|
| Credentialed (có tài khoản đăng nhập vào OS) | Scan Engine đăng nhập trực tiếp, đọc danh sách patch/package đã cài trên hệ thống | Cao — thấy đúng bản patch thực tế đang chạy |
| Uncredentialed (không có tài khoản) | Chỉ dựa vào banner nhìn thấy qua mạng | Thấp hơn — banner có thể bị che giấu hoặc không phản ánh đúng bản patch thật |
5. Ghi nhận kết quả
Mọi phát hiện được gửi về Security Console, tích hợp vào cơ sở dữ liệu PostgreSQL trung tâm. Từ đây, dữ liệu tiếp tục đi vào bước tính Real Risk Score (kết hợp CVSS, Metasploit exploit status, AttackerKB, CISA KEV) để ưu tiên xử lý.
Ghi chú thêm — Verify bằng Metasploit
Một số vulnerability check có thể được xác thực (verify) bằng module khai thác thực tế của Metasploit để xác nhận lỗ hổng có thật sự khai thác được hay không, giúp giảm false positive trước khi đưa vào tính Real Risk Score.
Cơ chế chấm điểm rủi ro (giai đoạn [3])
Cập nhật thuật ngữ
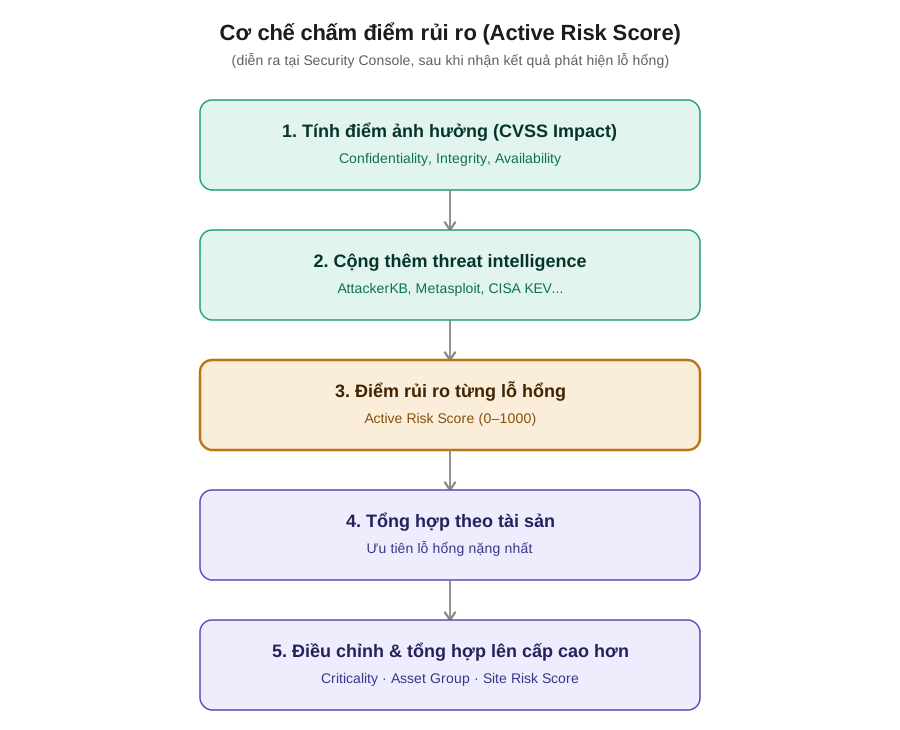
Kể từ 21/1/2026, Rapid7 đã ngừng hỗ trợ các risk strategy cũ (RealRisk, Temporal, TemporalPlus, Weighted, PCI ASV 2.0) và chuyển sang một chiến lược duy nhất, mới hơn: Active Risk. Vẫn dùng thang điểm 0–1000 như "Real Risk Score" đã nhắc ở phần giới thiệu, nhưng cách tính nay dựa trên dữ liệu CVSS và threat intelligence được cập nhật liên tục, thay vì công thức tĩnh cũ.
Đây chính là giai đoạn [3] đã nhắc ở phần đầu tài liệu — nơi Security Console xử lý kết quả phát hiện lỗ hổng (giai đoạn [2]) thành một điểm số ưu tiên duy nhất.
Chi tiết từng bước
1. Tính điểm ảnh hưởng (CVSS Impact)
Mô hình tính một điểm "impact" tối đa trong khoảng 0–1000, dựa trên 3 yếu tố ảnh hưởng chuẩn CVSS: Confidentiality (bảo mật thông tin), Integrity (tính toàn vẹn dữ liệu), Availability (tính khả dụng của hệ thống).
2. Cộng thêm threat intelligence
Điểm ảnh hưởng thô được đối chiếu thêm với các nguồn threat intelligence: AttackerKB (dữ liệu nghiên cứu độc quyền của Rapid7), Metasploit (có exploit thực tế hay không), ExploitDB, Project Lorelei (honeypot toàn cầu của Rapid7), CISA KEV (danh sách lỗ hổng đang bị khai thác thực tế), và một số nguồn dark web khác. Đây là điểm khác biệt so với CVSS thuần — CVSS chỉ đo khả năng gây hại về lý thuyết, còn các nguồn này đo khả năng bị khai thác trong thực tế.
3. Điểm rủi ro từng lỗ hổng — Active Risk Score (0–1000)
Kết quả của bước 1 + 2 là một điểm số duy nhất cho mỗi lỗ hổng, thang 0–1000 — mịn hơn nhiều so với thang CVSS 0–10 (nơi hàng nghìn lỗ hổng có thể cùng bị gắn điểm 10, khiến không phân biệt được cái nào cần ưu tiên trước).
4. Tổng hợp theo tài sản
Mỗi tài sản (máy chủ, thiết bị...) thường có nhiều lỗ hổng, mỗi lỗ hổng có Active Risk Score riêng. Các điểm này được gộp lại thành một điểm rủi ro duy nhất cho tài sản, chuẩn hóa về thang 0–1000. Điểm tổng hợp này được thiết kế lệch về phía lỗ hổng nặng nhất — để tránh trường hợp rất nhiều lỗ hổng nhẹ "làm loãng" và che mất một lỗ hổng nghiêm trọng duy nhất.
5. Điều chỉnh & tổng hợp lên cấp cao hơn
- Điều chỉnh theo độ quan trọng (criticality): nếu tài sản được gắn tag mức độ quan trọng kinh doanh (ví dụ: "máy chủ production" quan trọng hơn "máy test"), điểm rủi ro của tài sản được nhân thêm với hệ số (modifier) tương ứng với tag đó.
- Asset Group Risk Score: điểm rủi ro của một nhóm tài sản là điểm tổng hợp từ tất cả tài sản riêng lẻ trong nhóm.
- Site Risk Score: tương tự, tính từ tất cả tài sản thuộc một site.
Toàn bộ các điểm số này (lỗ hổng → tài sản → nhóm tài sản → site) chính là dữ liệu nền cho Dashboard và Report đã trình bày ở phần trước — đây là điểm nối tiếp sang giai đoạn [4] (Đầu ra) trong sơ đồ tổng thể.
Chuẩn bảo mật liên quan đến cách chấm điểm này
Active Risk không phải công thức tự chế hoàn toàn — nó xây trên nền một số chuẩn bảo mật quốc tế đã được công nhận rộng rãi:
| Chuẩn / Danh mục | Tổ chức quản lý | Vai trò trong InsightVM |
|---|---|---|
| CVSS (Common Vulnerability Scoring System) | FIRST.org | Lớp nền đầu tiên — Active Risk luôn dùng phiên bản CVSS mới nhất có sẵn cho từng lỗ hổng (ưu tiên v3.1, nếu không có thì lùi về v3 hoặc v2). CVSS cũng là chuẩn được PCI DSS dùng để pass/fail compliance |
| CVE (Common Vulnerabilities and Exposures) | MITRE | Chuẩn định danh lỗ hổng — mọi vulnerability check trong InsightVM đều gắn với một mã CVE cụ thể để trao đổi dữ liệu với các hệ thống khác |
| CPE (Common Platform Enumeration) | NIST/MITRE | Chuẩn định danh phần mềm/OS — đây chính là "ngôn ngữ" mà Recog dùng để mô tả kết quả fingerprinting một cách chuẩn hóa |
| SCAP (Security Content Automation Protocol) | NIST (bắt buộc với cơ quan chính phủ Mỹ) | InsightVM được chứng nhận tuân thủ SCAP cho hạng mục "Unauthenticated Scanner" — SCAP là tập hợp gồm CVE + CPE + CVSS + XCCDF |
| EPSS (Exploit Prediction Scoring System) | FIRST.org | Mô hình dự đoán xác suất (0–100%) một CVE sẽ bị khai thác thực tế trong 30 ngày tới — đã được tích hợp thêm vào Active Risk gần đây, dùng chung với CISA KEV |
| CISA KEV (Known Exploited Vulnerabilities Catalog) | Cơ quan an ninh mạng Mỹ (CISA) | Danh mục chính thức các CVE đã được xác nhận đang bị khai thác trong thực tế — một trong những input trực tiếp vào Active Risk Score |
| PCI DSS | PCI Security Standards Council | InsightVM là công cụ được PCI-sanctioned (ASV) để làm audit tuân thủ; ngưỡng CVSS ≥ 4.0 = fail PCI compliance |
Điểm quan trọng: CVSS và EPSS đều do cùng một tổ chức quản lý — FIRST (Forum of Incident Response and Security Teams) — nên chúng được thiết kế để bổ trợ nhau (CVSS đo mức nghiêm trọng lý thuyết, EPSS đo khả năng bị khai thác thực tế). Active Risk Score của Rapid7 về bản chất là lớp tổng hợp riêng đặt trên các chuẩn này (CVSS + EPSS + CISA KEV + dữ liệu độc quyền AttackerKB/Metasploit), không phải một chuẩn công khai — nghĩa là điểm số 0–1000 này chỉ có ý nghĩa trong InsightVM, còn nếu cần báo cáo cho bên ngoài theo chuẩn (ví dụ audit PCI), hệ thống vẫn xuất được điểm CVSS gốc riêng để đối chiếu.
Các công cụ có chức năng tương đương (đối thủ cạnh tranh)
| Công cụ | Nhà cung cấp | Điểm mạnh nổi bật | So với InsightVM |
|---|---|---|---|
| Tenable One (Nessus) | Tenable | Thư viện plugin/scanner rộng nhất, mạnh về OT/ICS, cloud, Active Directory (Tenable.ad); chấm điểm rủi ro bằng VPR (Vulnerability Priority Rating) — cũng dùng threat intel + ML tương tự Real Risk Score | Đối thủ cạnh tranh trực tiếp lớn nhất; rộng hơn về phạm vi tài sản (OT/ICS), nhưng InsightVM được đánh giá mạnh hơn về remediation workflow |
| Qualys VMDR | Qualys | Kiến trúc cloud-delivered, scale tới 500.000+ tài sản không cần hạ tầng on-prem; tích hợp compliance mạnh (PCI-DSS, HIPAA, SOC 2) | Mạnh về quy mô doanh nghiệp lớn và báo cáo tuân thủ; giá theo module riêng lẻ nên chi phí có thể tăng nhanh |
| Microsoft Defender Vulnerability Management | Microsoft | Tích hợp sâu vào hệ sinh thái Microsoft 365/Windows, chi phí thấp nếu đã dùng Defender | Phù hợp nhất cho tổ chức thuần Windows/M365; kém linh hoạt hơn cho môi trường hybrid đa nền tảng như 5G RAN/embedded Linux |
| CrowdStrike Falcon Exposure Management (Spotlight) | CrowdStrike | Tận dụng agent EDR sẵn có để phát hiện lỗ hổng theo thời gian thực, không cần scan riêng | Mạnh nếu đã dùng CrowdStrike cho EDR; phát hiện dựa nhiều vào agent hơn là quét chủ động |
| Wiz | Wiz | Agentless, chuyên sâu cho cloud-native, container, Kubernetes, CI/CD; chấm theo attack path thay vì chỉ severity | Thế mạnh riêng cho hạ tầng cloud-native; không phải lựa chọn chính cho on-prem/embedded như InsightVM |
| Orca Security | Orca | Agentless toàn diện cho cloud, quét trong vài phút, chấm điểm theo attack path và exposure thực tế | Tương tự Wiz — tối ưu cho cloud, ít phù hợp cho firmware/embedded on-prem |
| Greenbone / OpenVAS | Greenbone (mã nguồn mở) | Miễn phí, mã nguồn mở, cộng đồng lớn | Không có threat-intel prioritization như Real Risk Score; phù hợp ngân sách hạn chế hoặc lab nội bộ |
| Nucleus Security / Vulcan Cyber | Nucleus / Vulcan | Không phải scanner mà là nền tảng "tổng hợp" (aggregation) — hợp nhất kết quả từ nhiều scanner khác nhau (kể cả InsightVM, Tenable, Qualys) vào một dashboard rủi ro duy nhất | Dùng bổ sung cho InsightVM khi tổ chức có nhiều scanner khác nhau, không phải sản phẩm thay thế |
Ghi chú: Giá tham khảo 2026 — Qualys VMDR ~17–33 USD/tài sản/năm, Tenable ~26–38 USD/tài sản/năm, Rapid7 InsightVM ~19–26 USD/tài sản/năm (chưa gồm module bổ sung như web app scanning, container, EASM — các hãng đều tính riêng các module này).